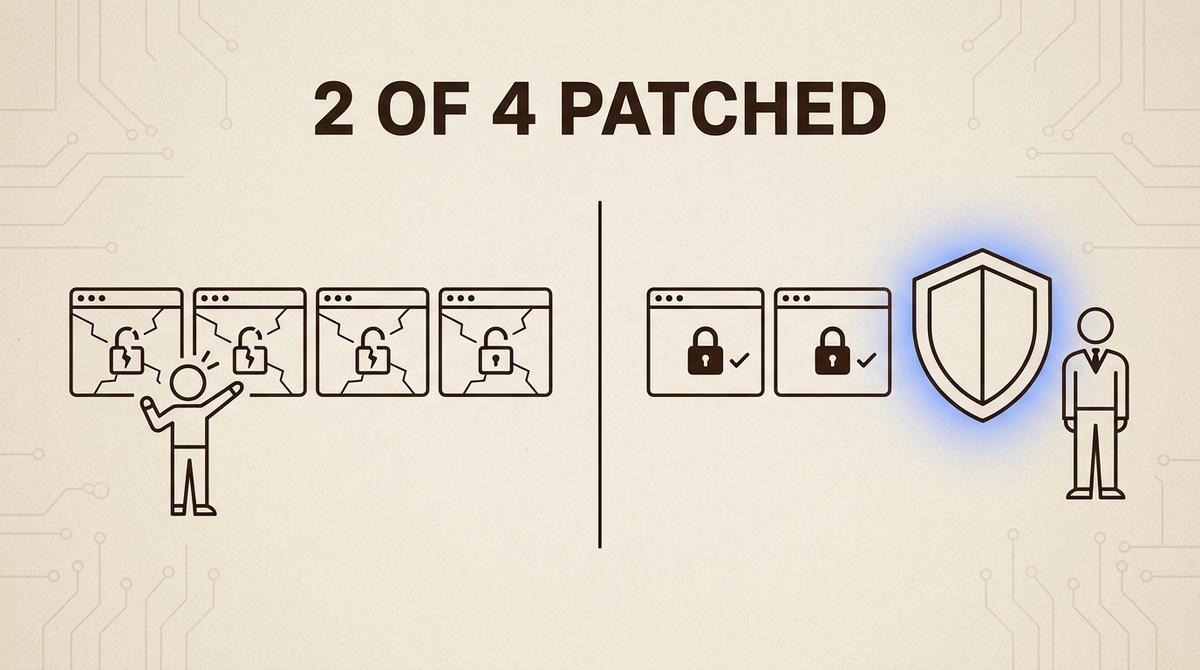
Deux agents de code sur quatre non corrigés : la semaine où Claude Code, Codex, Copilot et Gemini CLI ont partagé la même faille
Anthropic et OpenAI ont corrigé le 17 septembre 2026 une faille zero-click baptisée Plugin4Shell dans Claude Code et Codex, tandis que Google a préféré déprécier Gemini CLI le 18 septembre 2026 et que GitHub n'a toujours pas publié de correctif pour Copilot. La même semaine, Donald Trump a annoncé la création d'une « AI Force » pilotée par un futur czar de l'IA, Washington et Pékin ont ouvert un dialogue sur la notification des incidents de sécurité, et trois levées de fonds ont dépassé le milliard de dollars cumulé dans l'infrastructure agentique et les modèles ouverts.
- Le chercheur AIR a révélé le 17 septembre 2026 que Plugin4Shell, une faille qui casse le verrouillage par hash des plugins, touche à la fois Claude Code, Codex, Copilot et Gemini CLI.
- Anthropic a corrigé Claude Code en version 2.1.179 et OpenAI a corrigé Codex en version 0.146.0, tous deux le 17 septembre 2026.
- Google a abandonné Gemini CLI le 18 septembre 2026 au profit de sa nouvelle plateforme Antigravity plutôt que de publier un correctif.
- Donald Trump a annoncé le 19 septembre 2026 la création d'une « AI Force » et d'un futur czar de l'IA, en écartant explicitement toute nouvelle régulation.
- Temporal Technologies a levé 550 millions de dollars le 14 septembre 2026, portant sa valorisation à 12,55 milliards de dollars.
Qu'est-ce que Plugin4Shell et pourquoi touche-t-elle quatre agents de code à la fois ?
Le chercheur en sécurité AIR a publié le 17 septembre 2026 les détails de Plugin4Shell, une faille qui casse le SHA-pinning, le mécanisme censé verrouiller un plugin installé à une version précise et auditée via son empreinte de hash. Concrètement, quand un agent de code met à jour un plugin en arrière-plan, il ne vérifie pas toujours que l'arborescence obtenue correspond bien au hash attendu, ce qui permet à une mise à jour malveillante d'exécuter du code arbitraire sans qu'aucun clic ne soit nécessaire de la part du développeur. Le problème touche à égalité Claude Code (Anthropic), Codex (OpenAI), GitHub Copilot (Microsoft) et Gemini CLI (Google), quatre outils qui dominent le codage assisté par IA. Faille critique Les plugins concernés héritent généralement des mêmes droits que le développeur qui fait tourner l'agent : accès au code source local, clés SSH, identifiants cloud, dépôts internes et parfois systèmes de production. AIR avait transmis la vulnérabilité aux quatre entreprises dès mai 2026, avec des preuves de concept fonctionnelles contre chacun des agents, ce qui laisse quatre mois de fenêtre d'exposition avant divulgation publique.
Pourquoi Anthropic et OpenAI ont-ils corrigé la faille alors que Google et GitHub ne l'ont pas fait ?
Anthropic et OpenAI ont publié des correctifs dès le 17 septembre 2026, respectivement dans Claude Code version 2.1.179 et Codex version 0.146.0, refermant la faille Plugin4Shell sur leurs deux agents. Corrigé Google, de son côté, a choisi le 18 septembre 2026 de déprécier purement et simplement Gemini CLI plutôt que d'investir dans un correctif, redirigeant ses utilisateurs vers sa nouvelle plateforme agentique Antigravity. GitHub n'a pour sa part publié aucun correctif pour Copilot à ce jour. Non corrigé Cette divergence de traitement, face à une même faille découverte au même moment par le même chercheur, illustre des politiques de sécurité très inégales au sein des quatre plus grands éditeurs d'outils de développement assistés par IA : deux corrigent vite, un abandonne le produit plutôt que de le réparer, et un dernier reste silencieux. Pour les équipes techniques qui utilisent Copilot ou l'ancien Gemini CLI, la recommandation immédiate des chercheurs est de désactiver les mises à jour automatiques de plugins et d'auditer manuellement les dépendances installées, en attendant une réponse officielle.
Pourquoi Donald Trump a-t-il annoncé une « AI Force » plutôt qu'une régulation ?
Donald Trump a annoncé le 19 septembre 2026, dans un long message sur Truth Social, la création d'une « AI Force » calquée sur le modèle de la Space Force, ainsi que la nomination prochaine d'un « czar » chargé de superviser l'industrie de l'intelligence artificielle. Le président américain n'a précisé ni le périmètre exact de cette structure ni la date de nomination de son responsable, mais il a explicitement rejeté les appels à un ralentissement réglementaire du secteur, présentant son initiative comme une protection de l'industrie plutôt qu'un frein. L'annonce intervient une semaine après la signature par plus de 1 200 employés de laboratoires IA de la lettre « Pacing the Frontier » appelant à une décélération volontaire, et le même mois où quatre consommateurs ont attaqué en justice Anthropic, OpenAI, Google DeepMind et xAI pour collusion antitrust autour de ce même pacte. La position de la Maison Blanche crée ainsi un contrepoint direct entre une administration qui veut accélérer sans contrainte nouvelle et une partie de l'industrie qui demande elle-même à être encadrée.
Qu'est-ce que le dialogue Bessent-He Lifeng change entre Washington et Pékin sur la sécurité de l'IA ?
Le secrétaire au Trésor américain Scott Bessent et le vice-premier ministre chinois He Lifeng ont conclu le 20 septembre 2026 à New York des discussions proposant un mécanisme bilatéral de notification en cas d'incident de sécurité lié à l'intelligence artificielle. Ce dialogue, qui intervient en amont d'une rencontre prévue entre Xi Jinping et Donald Trump, vise à établir un canal d'alerte réciproque plutôt qu'un cadre réglementaire contraignant, dans un contexte où les agences américaines avaient accusé en septembre plusieurs laboratoires chinois de distillation systématique de modèles occidentaux. La portée concrète du mécanisme reste limitée à ce stade : aucun texte contraignant n'a été signé, et les deux parties ont surtout acté le principe d'un dialogue permanent sur les risques de sécurité, dans un climat de méfiance technologique réciproque qui n'a pas disparu malgré cette ouverture diplomatique.
Pourquoi Temporal a-t-il levé 550 millions de dollars pour un problème d'infrastructure invisible ?
Temporal Technologies a levé 550 millions de dollars en série E le 14 septembre 2026, portant sa valorisation à 12,55 milliards de dollars lors d'un tour mené par Lightspeed Venture Partners avec Wellington Management, Goldman Sachs Alternatives et Tiger Global en co-chefs de file. Levée de fonds L'entreprise vend une technologie dite d'exécution durable, qui permet à une application de conserver son état d'avancement pour survivre à une panne et reprendre exactement là où elle s'était arrêtée plutôt que de tout recommencer, un besoin critique pour les workflows agentiques qui enchaînent des dizaines de modèles, d'outils et d'appels API sur des durées longues. Plus de 4 000 clients utilisent déjà Temporal Cloud, dont OpenAI, Cursor et Netflix, et le chiffre d'affaires annualisé de l'entreprise dépasse désormais 250 millions de dollars, en croissance de plus de 200% sur un an. Cette levée illustre un mouvement plus large : à mesure que les agents IA se multiplient en production, l'argent va aussi vers la plomberie qui les empêche de planter, pas seulement vers les modèles eux-mêmes.
Qu'est-ce que Jev, le modèle de TypeSafe AI qui ne génère pas de texte ?
TypeSafe AI a publié le 15 septembre 2026 Jev, un modèle dit « System One » qui renvoie des décisions typées et calibrées plutôt que du texte généré token par token. Conçu par Diego Almeida, ancien d'OpenAI et co-créateur des techniques de RLHF utilisées pour ChatGPT, Jev fonctionne en une seule passe parallèle de 70 à 500 millisecondes : on lui fournit un état de programme et des questions typées, et il choisit parmi les options fournies sans jamais pouvoir renvoyer une réponse malformée ou hors de l'ensemble proposé. Nouveau modèle Le tarif annoncé est de 0,042 dollar par million de tokens en entrée, sortie gratuite, et TypeSafe AI revendique des gains de vitesse et de coût pouvant atteindre un facteur 100 par rapport à un grand modèle de langage classique sur des tâches de décision. La cible n'est pas la conversation mais les boucles temps réel comme les jeux vidéo, la robotique ou la simulation, où la fiabilité et la latence comptent davantage que la richesse du texte produit.
Pourquoi Naive AI est-elle valorisée 1,42 milliard de dollars avant son premier modèle ?
Naive AI, une startup pékinoise fondée en février 2026 par le professeur de l'université Tsinghua Jifeng Dai, a atteint une valorisation de 1,42 milliard de dollars le 19 septembre 2026 après avoir cumulé 400 millions de dollars sur trois tours de financement auprès de Tencent, IDG Capital et HSG (ex-Sequoia Capital China). L'entreprise n'a pourtant pas encore lancé son premier grand modèle de langage, prévu comme un modèle en poids ouverts téléchargeable et personnalisable par les utilisateurs. Levée de fonds Sa thèse d'investissement ne repose pas sur le pré-entraînement d'un modèle depuis zéro, une course coûteuse déjà dominée par les géants du secteur, mais sur l'amélioration de modèles en poids ouverts existants via des techniques de milieu et post-entraînement combinées à de l'apprentissage par renforcement. Ce pari sur la valeur ajoutée en aval plutôt qu'en amont du pipeline d'entraînement illustre une stratégie chinoise plus large, qui consiste à rentabiliser l'écosystème open source mondial plutôt qu'à répliquer les investissements massifs des laboratoires propriétaires américains.
Testez votre lecture de la semaine
Quel agent de code Google a-t-il choisi de déprécier plutôt que de corriger face à Plugin4Shell ?
Quel montant Temporal Technologies a-t-il levé en série E le 14 septembre 2026 ?
Qui a découvert la faille Plugin4Shell et quand l'a-t-elle transmise aux quatre entreprises concernées ?
Que revendique le modèle Jev de TypeSafe AI par rapport à un grand modèle de langage classique ?
Sur quelle stratégie repose la valorisation de 1,42 Md$ de Naive AI avant son premier modèle ?